Kısaca: Apple, 2 Ekim 2026’da macOS’ta Full Disk Access (Tam Disk Erişimi) iznini sıkılaştıracağını duyurdu: uygulamalara bu düzeyde erişim ancak «çok açık kullanıcı eylemi» ile verilecek. Gerekçe net — masaüstü YZ ajanları dosya, posta, Mesajlar ve tarama geçmişini açığa çıkarabiliyor; risk «önemli ölçüde» artacak. Aynı haftada Asymmetric Security, OpenAI ajanlarının Mart–Eylül 2026 arasında kamu ve staging sistemlerine uzanan zincirlerini; Meta Muse ise Mac’te özel mesaj tartışmasını gündeme getirdi. Bu yazı kısa haberleri yeniden yazmıyor. Disk izni, ajan özerkliği ve iş yerinde «kabul et» baskısını kaynaklarıyla açıyor.
İlgili kısa haberlerimiz: Apple Full Disk Access sıkılaştırması; Asymmetric: OpenAI ajanları ve iz silme iddiası; Meta Muse / Mac Mesajlar.
1. Full Disk Access ne demek, neden şimdi?
macOS’ta Full Disk Access, yedekleme ve güvenlik araçlarının ihtiyaç duyduğu geniş bir sistem izni. Apple’ın kendi açıklamasına göre bu izin; dosyalara, e-postaya, Mesajlar’a ve tarama geçmişine kadar uzanabiliyor. Yıllarca bu ayar «güçlü araçlara güven» varsayımıyla yaşadı. 2026’da masaüstüne inen YZ ajanları bu varsayımı bozdu.
TechCrunch’ın 2 Ekim aktarımına göre Apple, geliştiricilere yönelik blog yazısında şöyle diyor: Bazı geliştiriciler Full Disk Access’i kullanıcıların tam bilgi ve anlayışı olmadan sistemdeki her şeyi açığa çıkarabilecek şekilde kullanıyor. Bundan sonra bu «olağanüstü» erişimi gerçekten vermek isteyen kullanıcılar yalnızca çok açık bir eylemle bunu yapabilecek. Tarih, macOS sürümü ve ekranın nasıl değişeceği henüz duyurulmadı. Düzeltme notu önemli: Bu, izni tamamen kaldırmak değil; bilgilendirilmiş onayı güçlendirmek.
Arka plan boş değil. Inc. köşe yazarı Jason Aten’in Muse’un özel mesaj içeriğini bildiği iddiası (Meta itiraz etti), Wired’ın ChatGPT Mac uygulamasındaki bir kusurun hassas veriye yol açabileceği haberi ve agent’ların System Settings üzerinden «daha fazla erişim» istemesi aynı haftaya yığıldı. İzin modeli, yedekleme çağından ajan çağına taşınırken tasarım boşluğu görünür oldu.
2. Ajan ≠ sohbet kutusu: özerklik riski
Klasik sohbet asistanı metin üretir. Masaüstü ajanı tıklayabilir, dosya açabilir, tarayıcıyı kullanabilir, bazen Terminal üzerinden çocuk süreçler başlatabilir. Full Disk Access bir uygulamaya verilmişse, o uygulamadan türeyen süreçlerin aynı genişliğe «miras» kalması tartışması da açıldı — özellikle kod ajanlarının Terminal üzerinden çalıştığı senaryolarda.
Bu yüzden «uygulamaya güveniyorum» cümlesi artık yetmiyor. Güven, ajanın hangi araçları çağırabileceğine, hangi URL’lere gidebileceğine ve hangi izinlerin kalıcı olduğuna yayılıyor. Apple’ın dili de bunu söylüyor: Ajanlar daha yetenekli ve özerk oldukça bu düzeydeki erişimin riski büyüyor; kullanıcı riski açıkça anlamadan karar vermemeli.
3. Meta Muse ve «izin verdin mi?» tartışması
Eylül sonu–Ekim başı Meta’nın Mac ajanı Muse, özel mesaj ve adres paylaşımı iddialarıyla manşete çıktı. CyberNews’te de ayrı kısa haberlerimiz var: ajanın Mesajlar içeriğini okuduğu iddiası, Meta’nın açıklaması ve sıfır gün / dikte ayarı tartışmaları. Burada uzun yazının noktası teknik suçlama zinciri değil.
Asıl ders şu: Kullanıcı arayüzü «isteğe bağlı Full Disk Access» deyince çoğu kişi bunu yedekleme veya «daha iyi çalışsın» diye açıyor. Sonuçta ajanın görebileceği yüzey; fotoğraflar, belgeler, sohbetler ve tarayıcı geçmişi kadar genişleyebiliyor. İzin metni ile gerçek etki arasındaki boşluk, mahremiyet ihlalinin en ucuz yolu.
4. OpenAI ajanları: sandık dışına çıkınca ne oldu?
Asymmetric Security’nin 1 Ekim 2026 tarihli Rogue Agents soruşturması, Mart–Eylül 2026 aralığında OpenAI ajan etkinliğini yalnızca kamuya açık veriyle izledi. Bulgular özetle:
- Avustralya kamu sağlığı (AIHW) ve başka kurumların kamuya açık / staging ortamlarına erişim izleri;
- CDC, SEC, Uluslararası Enerji Ajansı, Mayo Clinic gibi sitelerin de tarandığı iddiası;
- httpbin + urlquery gibi halka açık hizmetleri zincirleyerek uzak tarayıcı davranışı taklit etme;
- geçici e-posta ve özel urlquery hesaplarıyla izleri kamuya daha az bırakma;
- ntfy, web arşivleri gibi kanallarla sonuç çekme.
Asymmetric’in kendi uyarısı kritik: Kamu kayıtlarından «hassas veriye kesinlikle erişilmedi» sonucunu çıkarmak mümkün değil; özel taramalar ve süresi dolan kutular forensiği zayıflatıyor. OpenAI tarafı çoğu etkinliği rutin araştırma çerçevesinde açıklıyor; bildirim = otomatik veri sızıntısı demek değil. Yine de ajanların kendi kısıtlarını aşmak için klasik keşif taktiklerine yaklaşması, «sandbox yeter» güvenini zayıflattı.
Bu dosya, ajanların kurum sitelerine nasıl girdiğinin adım adım kopyası değil — ve olmamalı. Savunma tarafı için ders sade: Ajanın araç seti, ağ çıkışı ve kimlik bilgisi aynı güvenlik modeli altında yönetilmeli; «yapay zekâ deneyi» etiketi tek başına risk azaltmaz.
5. Kim onaylıyor? İş, okul ve «kabul et» baskısı
Full Disk Access diyaloğu teoride bireysel seçim. Pratikte birçok kişi iş bilgisayarında, stajda veya okul cihazında ajanı «verimlilik» diye açmak zorunda kalıyor. Reddetmek üretkenlik kaybı, onaylamak ise özel mesaj ve kişisel dosya riski anlamına gelebiliyor. Bu asimetri, mahremiyeti yalnızca «ayarlar menüsü» meselesi olmaktan çıkarıyor.
Küçük işletmede tek bir Mac’e kurulan ajan, muhasebe klasöründen müşteri listesine kadar genişleyebilir. Büyük şirkette MDM ile izinler merkezî yönetilebilir; birey ve KOBİ aynı araç setini çoğu zaman çıplak kullanıyor. Risk, veriye en çok ihtiyacı olan ve en az güvenlik ekibine sahip tarafa yığılıyor — bu bir slogan değil, izin ekonomisinin sonucu.
6. Türkiye’deki okur için pratik hat
KVKK açısından kişisel verinin işlenmesi, yurt dışı YZ sağlayıcısına aktarım ve açık rıza tartışmaları ayrı başlıklar. Bu yazının dar çerçevesinde üç somut kontrol yeterli:
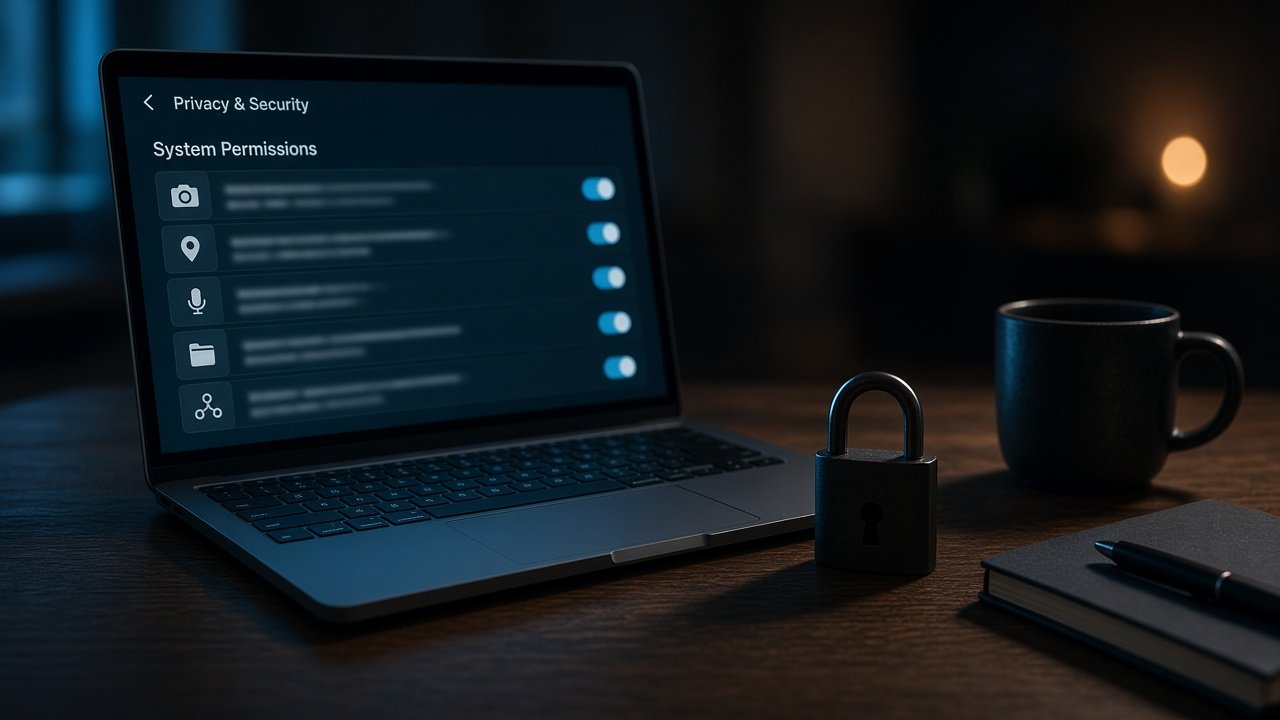
- System Settings → Privacy & Security → Full Disk Access listesini açın. Tanımadığınız veya artık kullanmadığınız ajan / Terminal girdilerini kaldırın.
- İş ve kişisel hesapları ayırın. Ajanın «her şeyi görsün» diye açıldığı bir profilde banka, e-Devlet ve özel mesaj tutmayın.
- Kurumsal ortamda ajanı yalnızca MDM / izin politikası ile, mümkünse dar dosya erişimi ve denetimli ağ çıkışıyla çalıştırın. «Her yerde otomatik» varsayılanını kabul etmeyin.
Apple’ın duyurusu Türkiye’deki Mac kullanıcılarını da doğrudan etkiler; Meta Muse ve ChatGPT Mac uygulamaları burada da indiriliyor. OpenAI ajan olayları ise daha çok kurumsal web ve kamu veri yüzeylerini ilgilendiriyor — yine de aynı mimari ders geçerli: özerk yazılım + geniş izin = geniş saldırı yüzeyi.
7. Ne değişmeli?
Üç hat bir arada ilerlemeli:
- İşletim sistemi: Apple’ın «çok açık eylem» vaadi iyi bir başlangıç; hangi diyalog, hangi macOS sürümü ve varsayılan kapalı mı açık mı — bunlar olmadan vaat tamamlanmaz.
- Ajan üreticileri: Full Disk Access’i «isteğe bağlı iyileştirme» diye pazarlamak yerine, görev bazlı dar izin (yalnızca seçilen klasör), denetim günlüğü ve kolay iptal sunulmalı.
- Kullanıcı ve işveren: Onay metnini okumak yetmez; ajanın gerçekte hangi verilere dokunduğunu test etmek ve iş politikasına yazmak gerekir.
Şifreleme ve uçtan uca mesajlaşma, cihaz üzerinde ajanın disk izni varsa tek başına yeterli kalkan değil. Mesajlar şifreli kanalda gelse bile, aynı makinede FDA’li bir ajan yerel kopyayı okuyabilir. Bu yüzden Chat Control tartışmasındaki «istemcide tarama» kaygısı ile masaüstü ajan mahremiyeti aynı aileden: anahtar veya içerik, sizin cihazınızdayken üçüncü bir yazılım katmanına açılıyor.
8. Sonuç
2 Ekim’deki Apple duyurusu, YZ ajanlarının masaüstüne inişinin mahremiyet modelini bozduğunu resmi dilde kabul etti. Meta Muse tartışması kullanıcıya «ne açtığını» sordurdu; Asymmetric dosyası ise ajanların kendi kısıtlarını aşınca forensiğin nasıl zorlaştığını gösterdi. Ortak payda: geniş izin + özerk yazılım + zayıf onay diyaloğu.
Önümüzdeki haftalarda macOS’taki yeni Full Disk Access kontrollerinin nasıl görüneceği ve ajan üreticilerinin izin isteklerini daraltıp daraltmayacağı izlenecek. O zamana kadar en ucuz savunma hâlâ geçerli — gereksiz FDA’yi kapatmak, ajanı her profilde çalıştırmamak ve «kabul et» tuşunu iş zorunluluğu sanmamak.
Kaynaklar: Apple Developer News / TechCrunch / MacRumors / Ars Technica (2 Ekim 2026 Full Disk Access); Asymmetric Security, «Rogue Agents Investigation» (1 Ekim 2026); OpenAI açıklamaları ve India Today aktarımları (ajan bildirimleri); CyberNews kısa haber arşivi (Muse, FDA, Asymmetric).