Laravel’de kritik açık: Anahtarsız hesap ele geçirme
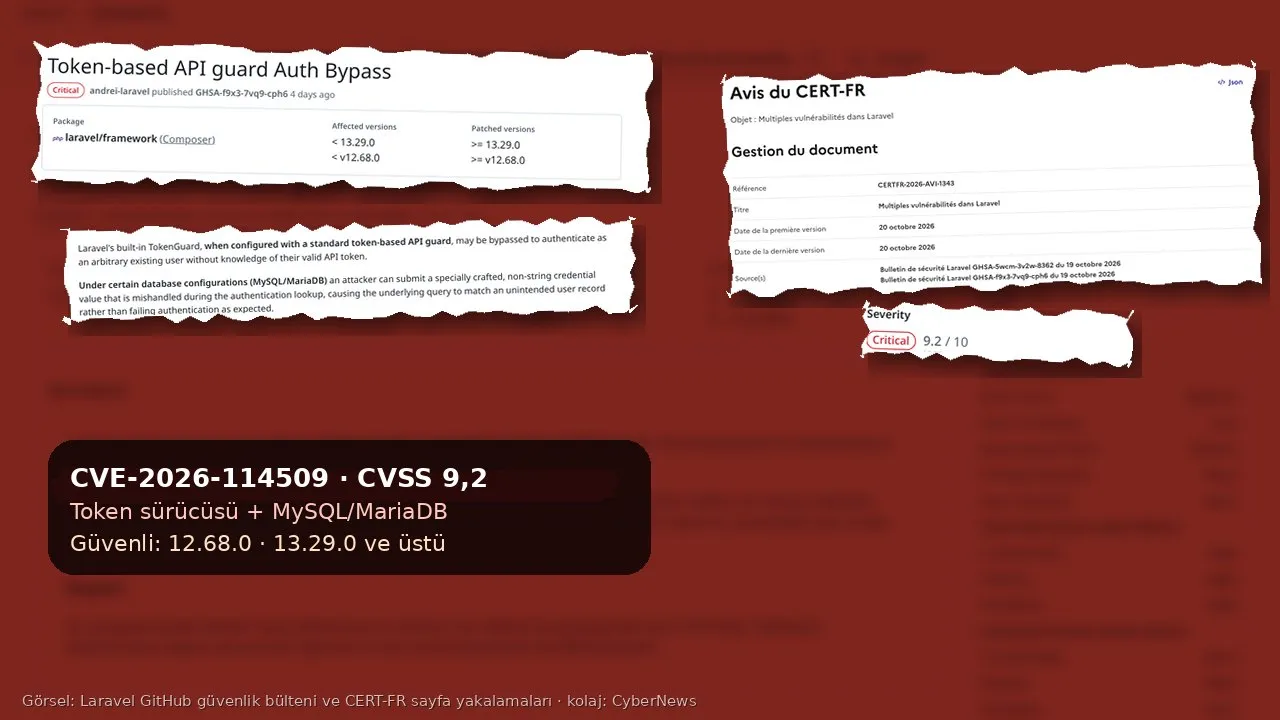
Laravel’in yerleşik token kimlik doğrulama sürücüsünde CVSS 9,2 puanlı açık, MySQL/MariaDB kullanan uygulamalarda başkasının hesabına API anahtarı olmadan girmeye imkân veriyor. Güvenli sürümler: 12.68.0 ve 13.29.0.
Görsel: Laravel (GitHub) ve CERT-FR (kaynak sayfası)